
毎月配信のシリーズセミナー「Digital Forensics Lounge」のアーカイブ配信です。

Digital Forensics Lounge ~不正調査とサイバーインシデント対応の疑問に答える~
無料個別Zoom相談のご案内
毎月開催セミナー「 Digital Forensics Lounge」のパネラー陣による無料の個別Zoom相談会を実施いたします。横領、営業秘密持ち出し、ランサムウェアなどのサイバー攻撃についてのご相談・疑問がありましたら、是非お申し込みください。
講演趣旨
近年、ランサムウェア攻撃や内部不正、営業秘密の持ち出し等のインシデントが急増する中、企業には迅速かつ的確な事実解明と説明責任の履行が強く求められています。
本セミナーでは、デジタルフォレンジックの基本的な考え方から、実際のインシデント対応における調査プロセス、証拠保全の留意点、経営判断・法的対応との関係カバーしつつ、パネラー陣が皆様から寄せられた質問に回答していきます。
月1回30分の定期配信で、不正調査とインシデント対応の情報をアップデートします。ラジオ感覚でお楽しみください。
各回 トークテーマ
第1回 2026年2月26日(木)開催
- ランサムウェア攻撃を受けた時にまずは、データの保全をして調査すべきと聞きました。どのような手順で行えばよいですか?
- サイバー攻撃にあった場合に備えてフォレンジック調査を効果的に遂行する観点から平時に準備しておくことはありますか?
- サイバー攻撃のフォレンジック調査をした場合、何がわかるのですか?(報告書の概要を教えて頂けるとありがたいです。)
第2回 2026年3月19日(木)開催
- 内部不正に伴いフォレンジック調査などを行う場合の初動や注意点など
- デジタルフォレンジックの手法において間違えやすい点は何でしょうか?(誤解しやすい、調査方針上の留意点又は調査手法上の留意点)
- 事案が発生した際、調査対象範囲を広げる際の合意形成についてご教示いただけますと幸いです。
第3回 2026年4月17日(金)開催
- デジタルフォレンジックの有用性として、何が起きたのか過去を把握できるという点は評価しますが、必ずしも全体像を詳細に把握できるものではなく、1台1台を調査すると費用も馬鹿になりません。サイバー保険でフォレンジック費用も一部賄えると聞きますが、自社にとって妥当なフォレンジック費用をどのように見積もると良いでしょうか?
- このようなサイバー攻撃時も各部署の連携が重要となると考えるが、こういった際のBCP対応において法務部門の役割や対応は、どういったものが考えられるか
- ダークウェブに公開されてしまった情報の取り扱い方針、ランサムウェア攻撃グループとの交渉方針についてアドバイスをお願いできたらと思います
第4回 2026年5月22日(金)開催
- フォレンジック調査にはAIが使われるのでしょうか?
- 従業員の私生活を調べるのは違法ではありませんか?もし違法でなければ、必要かつ合理的な範囲で調査が認められる法的・根拠を教えていただけますと幸いです。
- 営業秘密の持ち出し等のインシデントがあった場合、フォレンジックなど対応を行うと思いますので、その辺のトピックスを学ばせて頂ければと存じます。ただ平時の際の、情報持ち出しへの対応という点で、考えられる仕組みやテクノロジーを活用した取組みはありますでしょうか?ご教授頂けましたら幸いです。
- 準備しておいたほうが良いマニュアルの内容について
第5回 2026年6月26日(金)開催
- ①BeRealによる情報流出事案をきっかけに業務へのスマホ持ち込み禁止などの対応をする企業もあります。こちらは対策として有効でしょうか?またその他の対策があれば教えて下さい。②また、一定期間でデータが削除されてしまうために過去をさかのぼって調査することは難しい一方で、スクリーンショットにより後から情報流出する事案もあり、現実的な最適解を知りたいです。
- ハラスメントや不正の兆候を検知するためにチャットログをモニタリングする際、従業員の心理的安全性を損なわず、かつ法的な「必要かつ合理的な範囲」を担保するための運用ルールについてお伺いできれば幸いです(内部監査やリスクコンプライアンス委員会がする場合や、監査役監査で実施する場合を想定しております)。
- 会社が、従業員に貸与するPCにノートンやESETをセットして、そのダークウェブ レポートなどを利用し、個人情報漏えい時には即時通知を受け取り、アカウント乗っ取りや不正利用を未然に防ぐ仕組みを利用しようとした場合、会社は、個人情報保護委員会が留意点として示している「個人データを取り扱う従業者を対象とするビデオやオンライン等による監視(モニタリング)を実施する際の留意点」に従って、従業者を監視(モニタリング)を実施することを、従業者に周知することが望ましいでしょうか
第6回 2026年7月28日(火)開催
- グローバル展開する企業の法務部門として、どのような取り組み、システム部門との連携が必要でしょうか。ランサムウェア対策は大きな社会課題となっており、社内でもインシデントに備えた対応を検討中ですが、法務部門として何をすべきか、何ができるのかが腑に落ちていません。
- サイバーインシデント、特にランサム攻撃を受けた際に、法的リスクの観点で 絶対にやってはならないこと を教えてください。また、ランサム攻撃を受けた際の対処として身代金を支払う場合、支払わない場合のそれぞれお法的リスクをできるだけ具体的に教えてください。
- サイバーインシデント発生時の初動の調査や対応について、法務部門として意思決定や社外公表等の観点を支援する立場ですが、非上場企業としては、どのレベルで行うべきかが難しいと感じています。
料金
無料
主催
TMIプライバシー&セキュリティコンサルティング株式会社
パネラー
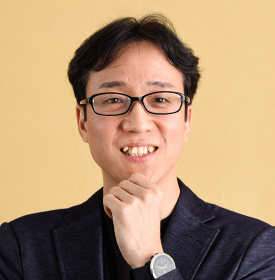
TMIプライバシー&セキュリティコンサルティング 代表
TMI総合法律事務所 パートナー弁護士
日本企業のサイバーインシデント対応およびデータ利活用・EUデジタル規制対応の双方に特化した国内でも数少ないIT・プライバシー法務の専門家。日本企業のサイバー危機対応およびデータ規制分野における第一人者の一人として上場企業、グローバル企業を含む多数の企業を支援している。
クラウド、インターネット・インフラ/コンテンツ、SNS、アプリ・システム開発、アドテクノロジー、ビッグデータアナリティクス、IoT、AI、サイバーセキュリティ分野における法務を専門とする。
主な専門領域:
- 企業へのサイバー攻撃・情報漏えいインシデント対応
- 個人情報保護法に適合したDMP/CDP導入支援
- GDPR、EUデータ法、EU AI法、サイバーリジリエンス法対応
- 国内外データ保護規制に基づくセキュリティアセスメント
セキュリティISMS認証機関公平性委員会委員長、社団法人クラウド利用促進機構(CUPA)法律アドバイザー、経済産業省情報セキュリティタスクフォース委員を歴任。
主な実績:
【サイバー攻撃・情報漏えいインシデント対応(有事対応)】
- 初動調査・ディレクション: インシデント発生時の初動調査支援や、フォレンジック調査のスコープ決定、業者選定のディレクション
- トリアージと被害拡大防止: 被害状況の初動把握(トリアージ)を行い、システム稼働停止の判断や二次被害防止のアドバイス
- 第三者委員会の組成・運営: 外部の情報漏えい事故調査委員会や再発防止委員会の組成、および委員長への就任
- 当局および対外対応: 個人情報保護委員会への速報・確報、警察への被害届出、プレスリリース作成、記者会見の支援まで総合的サポート
- 法的手続・被害回復: インシデントに伴う損害賠償請求、ベンダへの責任追及、刑事告訴などの法的措置
【データ利活用・プライバシー対応支援】
- 高度データの利活用支援: 人事・顧客データに加え、Cookie、バイタルデータ、生体情報データ、IoT、AI等の利活用における適法性評価
- 匿名加工情報の評価: ビッグデータ利活用における「匿名加工手続き」の個人情報保護法適合性評価
- DMP/CDP・アドテクノロジー: アドテクノロジーやビッグデータアナリティクス分野における実務支援
【プライバシーガバナンス構築の支援】
- 体制構築・規程整備: セキュリティ管理委員会の組成、各種ポリシー、管理規程、インシデント対応マニュアル等の策定・改定支援
- リスクアセスメント: セキュリティアセスメントやプライバシーインパクトアセスメント(PIA)を通じた分析
- 教育・研修: 経営層向けのレクチャーから事業部向けのセキュリティ研修
- リスク転嫁支援: 経済的インパクトを抑えるためのサイバーセキュリティ保険の導入支援や、保険料割引のためのセキュリティ診断
【IT・先端技術の法的支援】
- 多産業分野のアドバイス: クラウド、インターネット・インフラ、SNS、アプリ・システム開発、スマートシティ等の各分野で法的助言
- 適合性評価: クラウド導入に伴う国内外の個人情報保護法、およびガイドライン等の適合性評価
【国内外の個人情報保護規制へのアドバイス】
- 国内法: 個人情報保護法、不正競争防止法、電気通信事業法等に加え、資金決済法、特定商取引法等
- 海外法・規制: EUのGDPR、米国のCCPA、およびアジア・アフリカ・南米・中東各地域の個人情報保護法への対応、EUデータ法、EU AI法、サイバーリジリエンス法などEUデジタル規制対応、海外当局対応、IGDTA(Intra-Group Data Transfer Agreement)対応
- 国際基準: PCI-DSS要件やISMS認証基準への対応、米国財務省のOFAC規制(身代金支払いに関する制裁リスク)
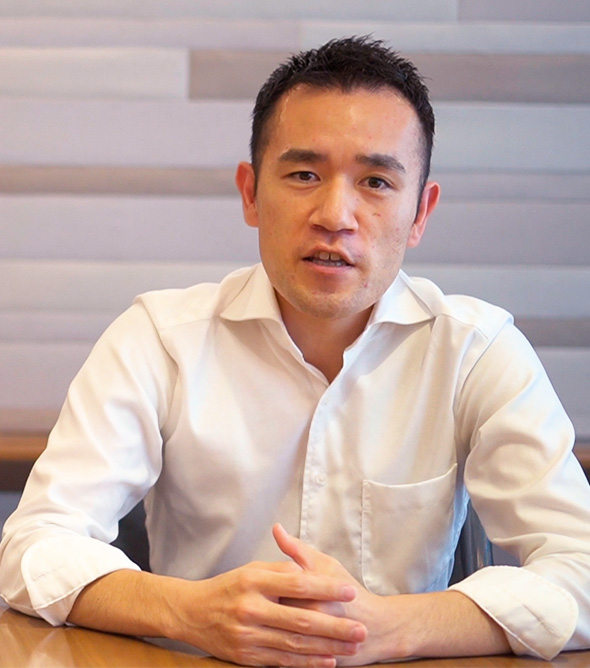
TMIプライバシー&セキュリティコンサルティング
首席フォレンジック・エンジニア
デジタルフォレンジックとeDiscoveryサービスを提供する日系ベンダーにて約12年間勤務し、第三者調査委員会対応、コンプライアンス事案における社内調査対応、米国当局調査におけるeDiscovery対応など、多くの日本企業を支援してきた。その後、国内弁護士事務所にてフォレンジックチーム立上げに携わり、第三者調査委員会や内部通報事案においてフォレンジック調査を担当した。常に高いプレッシャーのかかるフォレンジック調査の現場においても、持ち前の冷静さとポーカーフェイスを崩すことなく淡々と仕事を進め、クライアントの要求に120%の対応をすることを信条とする。
<実績>
- メディア事業者の労務事案における、スマートフォン保全とLINE履歴解析による原因究明調査
- 運送事業者の情報持ち出し事案における、PCおよびスマートフォン保全と、削除データ復元やWEB閲覧履歴の解析による原因究明調査
- メーカーのキックバック事案における、Microsoft365のメールデータ収集と、メールデータのレビューによる原因究明調査
- 金融事業者のビジネスメール詐欺(BEC:Business Email Compromise)事案における、PC保全およびMicrosoft365のログ収集と、解析による原因究明調査と再発防止策の提案
- 商社のDOS攻撃事案における、VPNログ収集およびPC保全と、解析による原因究明調査と再発防止策の提案
- ヘルスケア企業のランサムウェア被害事案における、VPNログ収集およびPC保全と、解析による原因究明調査と再発防止策の提案
関連記事
内部通報制度とは、企業内から不正行為や法令違反に関する通報を受け付ける窓口を設置して…….続きを読む
関連記事
第三者委員会とデジタル・フォレンジック〜企業の不祥事調査について解説
企業の不祥事が発覚した場合、経営層はまず事実関係を把握し、害悪の発生を止めることに努めます…….続きを読む