
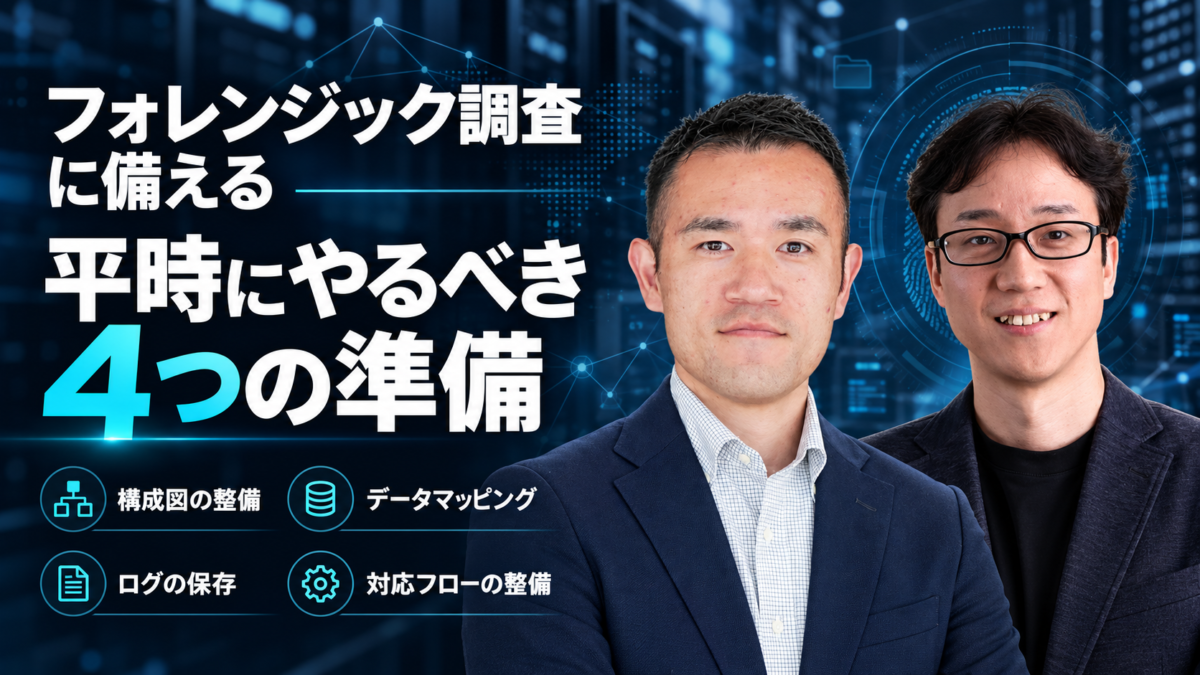
サイバー攻撃に遭ってからフォレンジック調査に着手したとき、「平時にこれをやっておけば、調査がもっとスムーズに進んだのに」と痛感する場面は少なくありません。本コラムでは、フォレンジック調査を効果的に遂行する観点から、平時のうちに準備しておくべきことを4つの柱に整理します。
記事一覧
デジタルフォレンジックに関する記事の一覧はこちらから
1.システム構成図・ネットワーク構成図の整備と最新化
まず重要なのが、パソコンやサーバーといった機器に加え、ファイアウォールなどのネットワーク機器も含めたシステム構成図・ネットワーク構成図の整備です。社内にどのような機器があり、それらがどのようにネットワークでつながっているのかを把握しておきます。
機器の増設やリプレースは随時発生するため、定期的な更新(最新化)も欠かせません。
なぜこれが重要なのか。構成図が分からないと、いざ調査に着手した際、調査対象となるデバイスや領域を特定できないという事態が起きます。その結果、調査を始めてから構成図を探し回ったり、記憶を頼りに作り直したりすることになり、フォレンジック調査の初動で大きく手間取ってしまいます。平時からの最新化が、初動のスピードを左右する重要なポイントです。
プライバシー&セキュリティニュース
2.情報資産管理台帳の作成(データマッピング)
次に、どのサーバー・クラウドのどの領域に、どのようなデータが入っているのかを棚卸ししておくことが重要です。たとえば「このサーバーには契約書が入っている」「各会議体の議事録が入っている」「この事業部はこのフォルダを使っていて、顧客への提案書が入っている」といった具合に整理します。この情報の棚卸しをデータマッピングと呼びます。
これが明らかになっていると、フォレンジック調査がスムーズに進むだけでなく、被害範囲の特定につながります。すなわち、どの顧客に影響が及び、どの顧客の情報が漏えいしたのかを絞り込めるのです。
特に注意したいのが、ランサムウェア攻撃のケースです。データが暗号化されてしまうため、バックアップがなければ、そもそもどのデータをそのサーバーに保存していたのかすら分からなくなります。被害が見えなければ、どの顧客に報告すべきかも判断できません。こうした事態を避けるためにも、日頃から情報資産管理台帳を作成し、データマッピングを最新の状態に保っておくことが非常に大切です。
3.ログの保存状態の確認
3つ目は、ログの保存設定・保存期間の確認です。いざフォレンジック調査をしてみたら、必要なログが残っていなかったというケースは実際によく起きます。
たとえばMicrosoft 365の監査ログは、保存される設定になっていることが多いものの、標準設定では6か月程度しか保存されない場合があり、古いログが上書きされて残っていないことがあります。
では、どのくらいの期間ログを残しておけばよいのでしょうか。目安は、最低6か月、可能であれば1年間の保存期間を設定しておくことです。クラウド側でそこまで長く保存できない場合は、古いログが上書きされて消えないよう、別のサーバーや外付けハードディスクなど、ユーザー企業側で保存しておくことが必要になります。
4.社内外の対応フローの整備
最後に、サイバー攻撃を受けた場合の対応フローの整備です。インシデントを検知・発見した際に、どのように対応し、誰が対応するのかをあらかじめ決めておきます。
具体的には、まずどの部署・誰に報告するのかというエスカレーションルート、レポーティングルート、そして社内で連携すべき関係者の範囲を定めておきます。さらに、社内だけでなく、取引先・顧客、場合によっては監督官庁への報告も必要になります。誰が・いつ報告するのか、誰が報告内容を作成するのかまで決めておくことが大切です。
有事の際は緊急事態のため、こうした準備に手が回らず、「誰が、どのタスクを担当すべきか分からない」という状態に陥りがちです。それを防ぐためにも、平時の段階からフローを整備しておく必要があります。
あわせて重要なのが、弁護士やフォレンジック専門家といった社内外の専門家へ、いつ、どのタイミングでアサインを求めるかです。「もう1週間早く相談いただければ、初動対応が円滑た行えたのに。。。」と後悔するケースは少なくありません。スピードを重視し、社外の関係者も含めて速やかに関係者を集めることが、その後の対応を大きく左右します。
5.まとめ
フォレンジック調査に備えて平時に準備しておくべきことを整理します。
- システム構成図・ネットワーク構成図を整備し、定期的に最新化する(調査対象の特定に直結)
- 情報資産管理台帳(データマッピング)で、どこに何のデータがあるかを棚卸し(被害範囲の特定に直結)
- ログの保存期間は最低6か月、可能なら1年。クラウド任せにせず企業側でも保存
- 社内外の対応フローを整備し、報告・連携・専門家アサインのルートを事前に決めておく
フォレンジック調査の成否は、攻撃を受けてからの動きだけでなく、平時の備えの差で大きく変わります。今回の4つの観点から、自社の準備状況を一度点検しておくことをおすすめします。
フォレンジック調査ならTMIP&S
TMI総合法律事務所およびTMIプライバシー&セキュリティコンサルティングでは、サイバーインシデント対応支援、フォレンジック調査に対応しております。サービス内容の詳細や費用につきまして、お気軽にお問合せください。
TMIプライバシー&セキュリティコンサルティング 代表
TMI総合法律事務所 パートナー弁護士
日本企業のサイバーインシデント対応およびデータ利活用・EUデジタル規制対応の双方に特化した国内でも数少ないIT・プライバシー法務の専門家。日本企業のサイバー危機対応およびデータ規制分野における第一人者の一人として上場企業、グローバル企業を含む多数の企業を支援している。
クラウド、インターネット・インフラ/コンテンツ、SNS、アプリ・システム開発、アドテクノロジー、ビッグデータアナリティクス、IoT、AI、サイバーセキュリティ分野における法務を専門とする。
主な専門領域:
- 企業へのサイバー攻撃・情報漏えいインシデント対応
- 個人情報保護法に適合したDMP/CDP導入支援
- GDPR、EUデータ法、EU AI法、サイバーリジリエンス法対応
- 国内外データ保護規制に基づくセキュリティアセスメント
セキュリティISMS認証機関公平性委員会委員長、社団法人クラウド利用促進機構(CUPA)法律アドバイザー、経済産業省情報セキュリティタスクフォース委員を歴任。
主な実績:
【サイバー攻撃・情報漏えいインシデント対応(有事対応)】
- 初動調査・ディレクション: インシデント発生時の初動調査支援や、フォレンジック調査のスコープ決定、業者選定のディレクション
- トリアージと被害拡大防止: 被害状況の初動把握(トリアージ)を行い、システム稼働停止の判断や二次被害防止のアドバイス
- 第三者委員会の組成・運営: 外部の情報漏えい事故調査委員会や再発防止委員会の組成、および委員長への就任
- 当局および対外対応: 個人情報保護委員会への速報・確報、警察への被害届出、プレスリリース作成、記者会見の支援まで総合的サポート
- 法的手続・被害回復: インシデントに伴う損害賠償請求、ベンダへの責任追及、刑事告訴などの法的措置
【データ利活用・プライバシー対応支援】
- 高度データの利活用支援: 人事・顧客データに加え、Cookie、バイタルデータ、生体情報データ、IoT、AI等の利活用における適法性評価
- 匿名加工情報の評価: ビッグデータ利活用における「匿名加工手続き」の個人情報保護法適合性評価
- DMP/CDP・アドテクノロジー: アドテクノロジーやビッグデータアナリティクス分野における実務支援
【プライバシーガバナンス構築の支援】
- 体制構築・規程整備: セキュリティ管理委員会の組成、各種ポリシー、管理規程、インシデント対応マニュアル等の策定・改定支援
- リスクアセスメント: セキュリティアセスメントやプライバシーインパクトアセスメント(PIA)を通じた分析
- 教育・研修: 経営層向けのレクチャーから事業部向けのセキュリティ研修
- リスク転嫁支援: 経済的インパクトを抑えるためのサイバーセキュリティ保険の導入支援や、保険料割引のためのセキュリティ診断
【IT・先端技術の法的支援】
- 多産業分野のアドバイス: クラウド、インターネット・インフラ、SNS、アプリ・システム開発、スマートシティ等の各分野で法的助言
- 適合性評価: クラウド導入に伴う国内外の個人情報保護法、およびガイドライン等の適合性評価
【国内外の個人情報保護規制へのアドバイス】
- 国内法: 個人情報保護法、不正競争防止法、電気通信事業法等に加え、資金決済法、特定商取引法等
- 海外法・規制: EUのGDPR、米国のCCPA、およびアジア・アフリカ・南米・中東各地域の個人情報保護法への対応、EUデータ法、EU AI法、サイバーリジリエンス法などEUデジタル規制対応、海外当局対応、IGDTA(Intra-Group Data Transfer Agreement)対応
- 国際基準: PCI-DSS要件やISMS認証基準への対応、米国財務省のOFAC規制(身代金支払いに関する制裁リスク)
TMIプライバシー&セキュリティコンサルティング
首席フォレンジック・エンジニア
デジタルフォレンジックとeDiscoveryサービスを提供する日系ベンダーにて約12年間勤務し、第三者調査委員会対応、コンプライアンス事案における社内調査対応、米国当局調査におけるeDiscovery対応など、多くの日本企業を支援してきた。その後、国内弁護士事務所にてフォレンジックチーム立上げに携わり、第三者調査委員会や内部通報事案においてフォレンジック調査を担当した。常に高いプレッシャーのかかるフォレンジック調査の現場においても、持ち前の冷静さとポーカーフェイスを崩すことなく淡々と仕事を進め、クライアントの要求に120%の対応をすることを信条とする。
<実績>
- メディア事業者の労務事案における、スマートフォン保全とLINE履歴解析による原因究明調査
- 運送事業者の情報持ち出し事案における、PCおよびスマートフォン保全と、削除データ復元やWEB閲覧履歴の解析による原因究明調査
- メーカーのキックバック事案における、Microsoft365のメールデータ収集と、メールデータのレビューによる原因究明調査
- 金融事業者のビジネスメール詐欺(BEC:Business Email Compromise)事案における、PC保全およびMicrosoft365のログ収集と、解析による原因究明調査と再発防止策の提案
- 商社のDOS攻撃事案における、VPNログ収集およびPC保全と、解析による原因究明調査と再発防止策の提案
- ヘルスケア企業のランサムウェア被害事案における、VPNログ収集およびPC保全と、解析による原因究明調査と再発防止策の提案